개요
CVE-2026-119618은 아파치 HTTP 서버의 HTTP/2 모듈(mod_http2) assign_headers() 함수에서 발생하는 경쟁 조건(CWE-362) 취약점입니다. 취약한 구현에서 워커 스레드가 동기화 없이 커넥션 스레드와 공유하는 메모리 할당자를 사용하면서 힙 메모리가 손상되며, 원격 코드 실행으로 이어질 수 있습니다.
- 인증이나 사용자 상호작용 없이 네트워크로 공격할 수 있습니다.
Protocols지시자에h2(TLS) 또는h2c(평문)가 활성화된 서버만 영향을 받습니다. HTTP/1.1 전용 서버는 영향이 없습니다.- 아파치 재단은 심각도를 Critical(심각) 으로 분류했으며, 별도 CVSS 점수는 공개하지 않았습니다.
- 레드햇은 CVSS v3.1 에서 9.8 로 평가했습니다. 다만 RHEL 9, 10은 HTTP/2 스트림마다 별도 할당자를 사용해 공격 난이도가 높다는 이유로 Important로 분류했습니다.
- 이 취약점은 10월 26일 Anthropic OSS Scanner(ANT-2026-MAPKT6MZ)가, 11월 3일 Google Cloud Vulnerability Research의 Anthony Weems, Simon Scannell이 각각 제보했습니다.
- 11월 11일 패치 버전인 2.4.71이 배포되었습니다. 레드햇은 기본 설정 서버를 대상으로 안정적인 익스플로잇이 공개 연구로 입증되었다고 설명합니다. 참고한 googlesky 저장소의 PoC는 힙 손상과 크래시 재현을 제시하며, 특정 PoC의 재현 범위와 취약점의 전체 영향을 구분해야 합니다.
검토 시 확인한 공식 공지에서는 실제 침해 사례에 대한 명시적 보고를 확인하지 못했습니다. 이는 공격이 발생하지 않았다는 의미가 아니며, 실제 악용 여부는 후속 공지로 재확인해야 합니다.
내부 리버스 프록시, 어플라이언스 관리 웹 인터페이스 등 인터넷에 노출되지 않은 서버도 HTTP/2가 활성화되어 있으면 점검 대상입니다.
영향받는 버전
| 구성 요소 | 영향받는 버전 | 패치 버전 |
|---|---|---|
| Apache HTTP Server | 2.4.55 ~ 2.4.70 | 2.4.71 (2026-11-11) |
| mod_h2 (GitHub 독립 배포판) | 2.0.8 ~ 2.0.42 | 공식 수정 릴리스 확인 필요 (PoC는 2.0.43을 기재하나, 확인한 유지관리자 릴리스 목록의 최신 버전은 2.0.42) |
- 레드햇은 mod_http2 2.0.8 미만에는 문제가 되는 코드가 없으며, Red Hat 제공 패키지 기준 RHEL 8 이하에는 영향이 없다고 설명합니다. 자체 빌드나 다른 공급자의 모듈은 별도로 확인해야 합니다.
- 위 버전 범위는 업스트림 기준입니다. 배포판이 새로운 모듈 코드를 백포트한 경우 httpd 버전 문자열이 2.4.55보다 낮아도 영향받을 수 있습니다. Ubuntu는 이러한 백포트를 명시하고 있습니다.
- 2.4.71에는 mod_md NULL 포인터 역참조(CVE-2026-106023, Important)와 mod_vhost_alias 스택 버퍼 오버플로우(CVE-2026-109163, Low) 수정도 함께 포함되어 있습니다.
배포판 패치 현황 (2026-11-13 기준)
| 배포판 | 상태 |
|---|---|
| Debian sid | 2.4.71-1에서 수정 |
| Debian 13 (trixie) | 보안 저장소의 2.4.71-1~deb13u1에서 수정 (DSA-6620-1) |
| Debian 12 (bookworm) | 보안 저장소의 2.4.71-1~deb12u1에서 수정 (DLA-4902-1) |
| Debian forky | 트래커에 표시된 2.4.69-1은 vulnerable |
| RHEL 9, 10 | 영향 있음(Important). 제품·지원 스트림별 수정 패키지와 RHSA는 Red Hat 공지에서 확인 |
| RHEL 8 이하 | Red Hat 제공 패키지 기준 영향 없음 |
| Ubuntu | 2026-11-12 USN-9090-1 공개, 아래 수정 패키지 참고 |
| Amazon Linux 2, 2023, 2027 Preview | 각 httpd 패키지가 Pending Fix로 표시됨 |
Debian 트래커는 일반 저장소의 이전 패키지와 보안 저장소의 수정 패키지를 각각 vulnerable과 fixed로 표시합니다. 저장소와 패키지 버전을 함께 확인해야 합니다.
Ubuntu USN-9090-1은 이 CVE가 20.04, 22.04, 24.04, 26.04, 26.10에 영향을 준다고 설명하며, 다음 수정 패키지를 안내합니다.
| Ubuntu 릴리스 | apache2 수정 패키지 버전 |
|---|---|
| 26.10 | 2.4.68-1ubuntu6.2 |
| 26.04 LTS | 2.4.66-2ubuntu2.8 |
| 24.04 LTS | 2.4.58-1ubuntu8.19 |
| 22.04 LTS | 2.4.52-1ubuntu4.27 |
| 20.04 LTS | 2.4.41-4ubuntu3.23+esm11 (Ubuntu Pro) |
검토 시 Ubuntu CVE 페이지의 개별 릴리스 상태는 Needs evaluation로 남아 있었지만, 연결된 USN에는 수정 패키지가 제시되어 있었습니다. USN에 다른 취약점 때문에 포함된 릴리스까지 이 CVE의 영향 대상으로 확대 해석하지 않아야 합니다.
배포판은 업스트림 버전 번호를 바꾸지 않고 패치를 백포트할 수 있으므로, 설치한 패키지의 전체 버전과 배포판 보안 공지를 대조해야 합니다. 변경 이력 검색은 보조 확인 자료입니다. 위 상태는 확인 시점 이후 바뀔 수 있습니다.
취약점 원인
HTTP/2 요청에 본문이 없고(HEADERS 프레임에 END_STREAM 플래그), Content-Type 헤더는 있지만 Content-Length 헤더가 없으면, mod_http2는 modules/http2/h2_request.c의 assign_headers()에서 Content-Length: 0 헤더를 추가하는 분기에 진입합니다. CONNECT 요청은 해당 분기에서 제외됩니다.
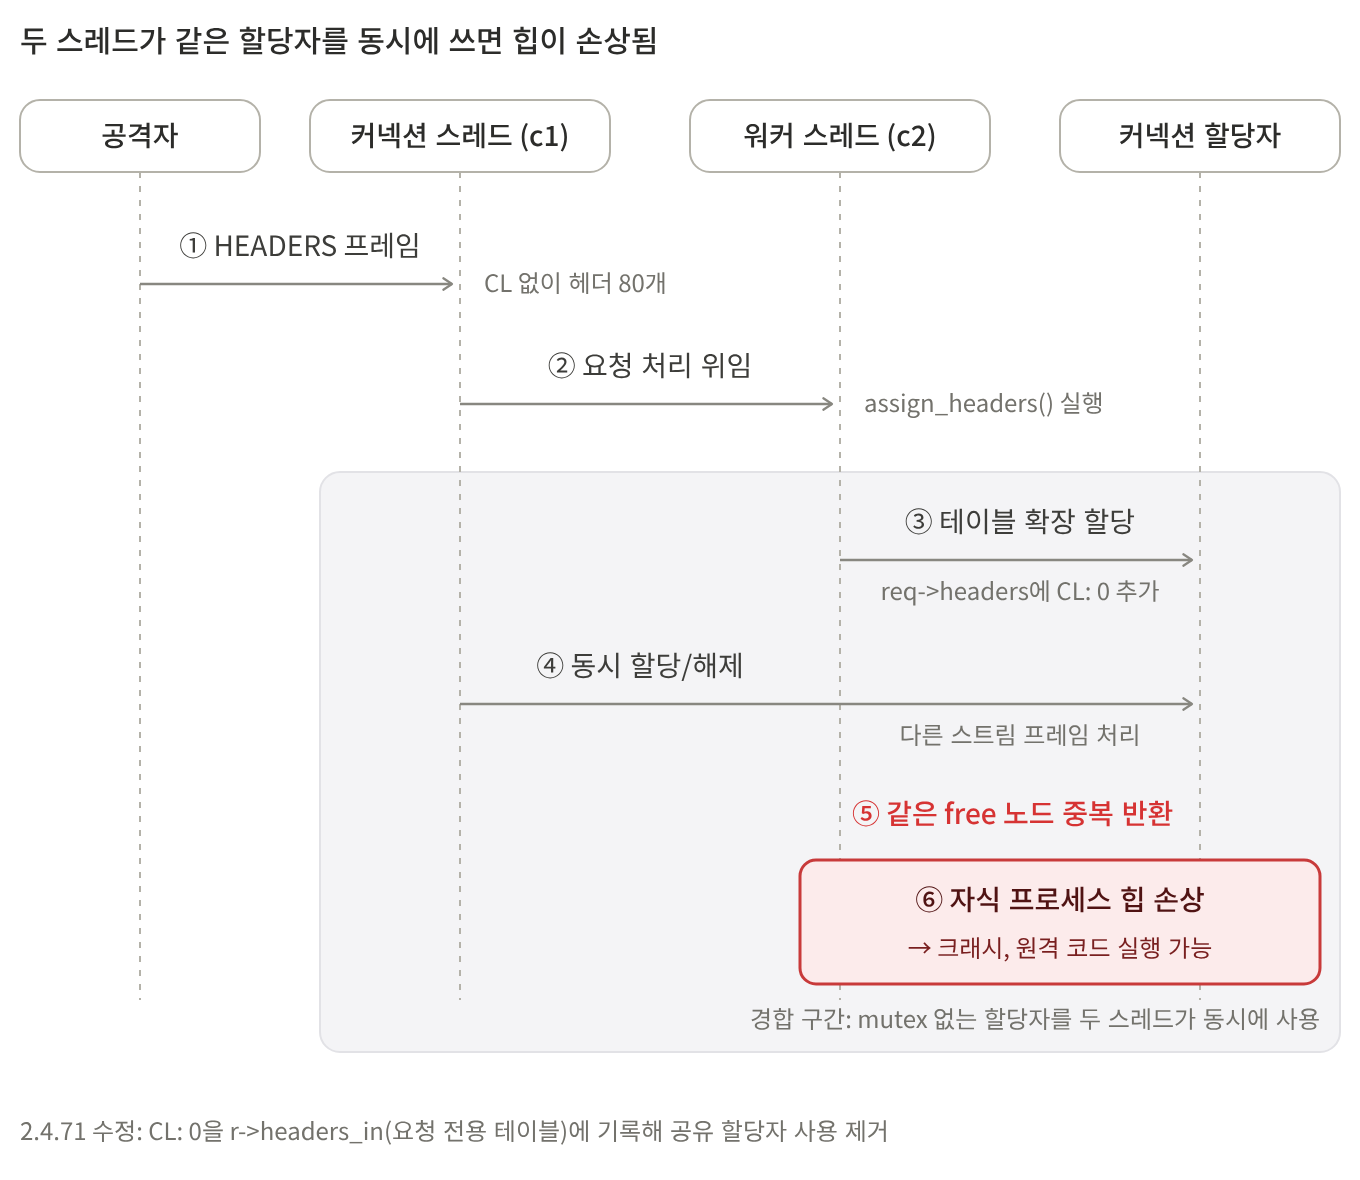
문제는 이 헤더를 요청 전용 테이블(r->headers_in)이 아니라 스트림 테이블(req->headers)에 기록했다는 점입니다. 공개 PoC가 분석한 업스트림 구현에서 스트림 풀과 커넥션은 뮤텍스 없는 APR 할당자를 공유합니다. 워커 스레드가 헤더를 추가하는 동안 커넥션 스레드가 같은 할당자로 메모리를 할당하거나 해제하면 두 스레드가 같은 free 노드를 가져갈 수 있고, 결과적으로 자식 프로세스의 힙이 손상됩니다.
참고한 googlesky PoC는 다음 구성으로 이 경로를 재현합니다.
- 본문 없는 HTTP/2 요청에
Content-Type은 넣고Content-Length는 생략 Content-Type을 포함한 일반 헤더 79개와:authority에서 합성되는Host항목을 합쳐 테이블 항목 80개를 채워, 헤더 추가 시 테이블 확장을 유도- 여러 커넥션과 스트림을 동시에 사용해 경쟁 조건 발생 확률을 높임 (PoC는 커넥션 16개, 스트림 32개 사용)
h2,h2c모두 동일한 코드 경로에 도달
80개는 해당 PoC의 재현 구성이지, 모든 공격에 필요한 고정된 헤더 개수가 아닙니다. 테이블 확장이 실제 공유 할당자 접근으로 이어지는지는 풀의 남은 공간 등 메모리 상태에도 좌우됩니다. 이 숫자만으로 탐지·차단해서는 안 됩니다.
수정 패치는 기록 대상을 req->headers에서 r->headers_in으로 바꾸는 한 줄 변경입니다.
영향
- 서비스 거부: 자식 프로세스 크래시
- 원격 코드 실행: 웹 서버 프로세스 권한으로 임의 코드 실행 가능. 레드햇은 안정적인 익스플로잇이 입증되었다고 밝혔으나, 참고한 googlesky 저장소의 PoC는 힙 손상과 크래시 재현을 제시합니다. 임의 코드 실행의 피해 범위는 웹 서버 프로세스 권한과 격리 구성에 따라 달라집니다.
탐지
1. 자산 식별
아파치 버전과 HTTP/2 모듈 로드 여부를 확인합니다.
# 버전 확인 (RHEL 계열: httpd, Debian/Ubuntu 계열: apache2)
httpd -v || apache2 -v

# mod_http2 로드 여부
apachectl -M 2>/dev/null | grep -i http2
배포판 패키지는 전체 설치 버전을 공식 수정 패키지 버전과 대조합니다. 변경 이력 검색은 보조 수단이며, 검색 결과가 없다는 사실만으로 취약하다고 확정할 수 없습니다.
# RHEL 계열
rpm -q httpd mod_http2
rpm -q --changelog httpd mod_http2 | grep CVE-2026-119618

# Debian/Ubuntu 계열
dpkg-query -W apache2 apache2-bin
zgrep CVE-2026-119618 /usr/share/doc/apache2/changelog.Debian.gz
2. HTTP/2 활성화 여부 점검
서버 전역 설정뿐 아니라 가상 호스트별 Protocols 지시자도 모두 확인해야 합니다.
위 검색은 설정 후보를 찾는 용도입니다. 실제 포함된 설정과 조건부 설정, 가상 호스트별 동작도 확인해야 합니다.
외부에서 ALPN 협상 결과로 h2 활성화 여부를 확인할 수 있습니다. 아래 예시의 도메인과 IP를 실제 대상 값으로 바꿉니다.
# h2 (TLS): "ALPN protocol: h2"가 출력되면 활성화 상태
openssl s_client -connect 192.0.2.10:443 -servername www.example.com -alpn h2 </dev/null 2>/dev/null | grep -i alpn

# h2c (평문): HTTP/2 응답이 오면 활성화 상태
curl -sS -I --http2-prior-knowledge <http://www.example.com/>
ALPN 결과는 접속한 TLS 종단 장비의 동작을 보여줍니다. CDN·로드밸런서가 앞에 있으면 Apache 원본과 앞단을 각각 점검해야 합니다. 가상 호스트별 SNI, 평문 h2c 리스너와 허용된 업그레이드 경로도 확인합니다. curl은 HTTP/2 지원 빌드가 필요하며, 연결 실패만으로 HTTP/2 비활성화를 확정해서는 안 됩니다.
3. 크래시 흔적 확인
취약점 악용 과정에서 자식 프로세스 크래시가 나타날 수 있습니다. 에러 로그와 커널 로그에서 다음 메시지를 확인합니다.
# 자식 프로세스 비정상 종료와 단언 실패 관련 로그
grep -E 'AH00052|AH00102' /var/log/httpd/error_log* /var/log/apache2/error.log*

# 커널 로그의 httpd/apache2 세그폴트
journalctl -k | grep -E '(httpd|apache2).*segfault'
평소 없던 Segmentation fault (11) 메시지가 반복되거나 h2_c2.c 등 mod_http2 소스 파일이 포함된 단언 실패가 기록되면 해당 시간대의 HTTP/2 트래픽과 연계해 조사합니다. 압축된 회전 로그는 별도로 검색합니다.
이 로그는 이 CVE에 고유한 침해 지표가 아닙니다. 다른 결함도 같은 증상을 만들 수 있으며, 크래시나 로그가 없다고 공격 가능성을 배제할 수도 없습니다. 필요하면 코어 덤프와 호출 스택을 확보해 원인을 분석합니다.
4. 트래픽 모니터링
다음 패턴은 단독 차단 기준이 아닌 조사 후보입니다. WAF, HTTP/2 종단 장비와 접근 로그에서 관측 가능한 정보를 수집하고, 서비스의 정상 트래픽과 비교합니다.
- 본문 없는 HTTP/2 요청에
Content-Type이 있고Content-Length가 없는 경우 - 단일 요청의 헤더 개수가 비정상적으로 많은 경우 (공개 PoC는 약 80개)
- 동일 출발지에서 다수의 HTTP/2 커넥션과 동시 스트림을 짧은 시간에 여는 경우
GET/HEAD에 Content-Type이 있다는 사실만으로 공격이라고 판단할 수 없으며, 조사 대상 메서드도 GET/HEAD로 한정해서는 안 됩니다. 위 패턴과 프로세스 크래시의 시간적 연관성을 함께 확인합니다.
아파치 접근 로그에 프로토콜과 Content-Type 등을 남기면 의심 요청을 선별할 수 있습니다. 아래 예시는 전체 가상 호스트 수집을 위해 GlobalLog를 사용합니다. 로그 경로는 실제 환경에 맞게 변경합니다.
LogFormat "%v %a %t \"%r\" %>s %b \"%{Content-Type}i\" \"%{Content-Length}i\" %H" h2audit
GlobalLog "/var/log/apache2/h2audit.log" h2audit
위 경로는 Debian/Ubuntu 예시이며, RHEL에서는 /var/log/httpd/h2audit_log 등으로 변경합니다. 가상 호스트마다 CustomLog를 설정하는 방법도 있습니다. 메인 서버의 CustomLog만으로는 자체 로그 설정이 있는 모든 가상 호스트까지 수집된다고 보장할 수 없습니다.
이 로그만으로 요청 본문 부재, END_STREAM, 전체 헤더 개수 또는 클라이언트가 보낸 원래 헤더를 확정할 수는 없습니다. %b는 응답 본문 크기이며 요청 본문 크기가 아닙니다. Content-Length도 내부 처리 과정에서 합성·변경될 수 있으므로 원래 요청에 없었다는 증거로만 사용해서는 안 됩니다. 정확한 트리거 분석에는 복호화된 HTTP/2 요청을 관측할 수 있는 종단 장비나 별도 계측이 필요합니다.
대응 방안
| 단계 | 조치 | 시점 | 서비스 영향 |
|---|---|---|---|
| 1 | HTTP/2 비활성화 | 즉시 | 설정 반영 위해 재시작 필요, HTTP/2 의존 서비스 확인 필요 |
| 2 | 앞단에서 HTTP/2 종단 처리 | 즉시 (구성 가능한 경우) | 앞단 구성 변경 |
| 3 | 2.4.71 또는 배포판 패치 적용 | 패치 배포 후 | 재시작 필요 |
1. HTTP/2 비활성화
패치 전 임시 완화 조치로 HTTP/2를 비활성화할 수 있습니다. Red Hat은 공식 보안 게시문 RHSB-2026-017에서 이 방법을 안내합니다. 전역 설정과 Protocols를 별도로 지정한 모든 가상 호스트에서 h2, h2c를 제거합니다.
또는 mod_http2 모듈 로드 자체를 제거합니다.
설정 문법 확인 후 재시작합니다.
# RHEL 계열
sudo apachectl configtest && sudo systemctl restart httpd

# Debian/Ubuntu 계열
sudo apache2ctl configtest && sudo systemctl restart apache2
graceful은 기존 자식 프로세스가 처리 중인 요청을 마칠 때까지 남겨둘 수 있습니다. 긴급 완화나 패치 적용 후에는 서비스 재시작을 수행하고 이전 프로세스와 기존 연결이 종료되었는지 확인합니다. 위 명령 중 환경에 맞는 절차를 사용합니다.
적용 전 gRPC 백엔드, h2c 업그레이드 경로, HTTP/2 전용 클라이언트 등 HTTP/2 의존성을 확인하십시오. 적용 후에는 탐지 2단계의 방법으로 원본 서버의 각 가상 호스트와 리스너에서 h2와 h2c가 비활성화되었는지 확인합니다.
2. 앞단에서 HTTP/2 종단 처리
HTTP/2를 끌 수 없는 서비스라면 CDN이나 로드밸런서에서 클라이언트와의 HTTP/2를 종단하고, 아파치 원본 서버와는 HTTP/1.1로만 통신하도록 구성합니다. 원본 서버가 앞단 외 경로로 직접 노출되지 않도록 접근 제어를 함께 적용하고, 다른 프록시 경로나 관리용 리스너에서도 HTTP/2 요청이 원본에 도달하지 않는지 확인해야 합니다. 이는 요청 경로를 차단하는 임시 완화이며 수정 패키지 적용을 대체하지 않습니다.
3. 패치 적용
아파치 2.4.71 또는 배포판의 수정 패키지를 적용하고 재시작합니다. 적용 후 설치 패키지의 전체 버전을 배포판 보안 공지와 대조하고, 이전 프로세스가 종료되었는지 확인합니다. 변경 이력 검색은 보조 자료로 활용합니다. 컨테이너 환경에서는 수정 패키지가 포함된 이미지로 다시 빌드하고 재배포해야 하며, 이전 다이제스트로 고정된 이미지는 계속 취약합니다.
참고 자료
- Apache HTTP Server 2.4 vulnerabilities
- Fix commit 824beab (apache/httpd)
- CVE-2026-119618 (CVE.org)
- NVD - CVE-2026-119618
- Red Hat - CVE-2026-119618
- Debian Security Tracker - CVE-2026-119618
- Amazon Linux CVE 공지
- CSA Research Note - CVE-2026-119618
- Horizon3.ai - CVE-2026-119618
- PoC 저장소 (googlesky/CVE-2026-119618)
- Ubuntu CVE 페이지
- Ubuntu USN-9090-1 — 수정 패키지 안내
- Red Hat 대응 지침 RHSB-2026-017
- mod_h2 유지관리자 릴리스 목록